

一句话:账号数据只存在你的电脑,用系统保险箱保护的钥匙加密。离开电脑的只有四类:授权校验、订阅状态、发给 AI 的请求(默认先打码)、软件更新检查。我们的服务器不存密码、Cookie、浏览器数据和私信原文。
什么留在你的电脑
| 数据 | 存在哪里 | 怎么保护 |
|---|---|---|
| 每个账号的登录状态(Cookie、本地存储、缓存) | 你的电脑,每个环境一个目录 | 加密;环境之间互不相通 |
| 网络出口的地址和密码 | 你的电脑 | 加密 |
| 私信和评论原文 | 你的电脑 | 加密 |
| 素材库、生成的视频 | 你的电脑 | 存在你选的数据目录 |
| 操作日志、报告 | 你的电脑 | 只在本机可查 |
软件不收集你的明文密码。你在平台真实的登录页上自己登录,TinyCoal 只保存登录之后浏览器本来就会保存的登录状态,放在这个号的独立环境里。
加密钥匙在谁手里
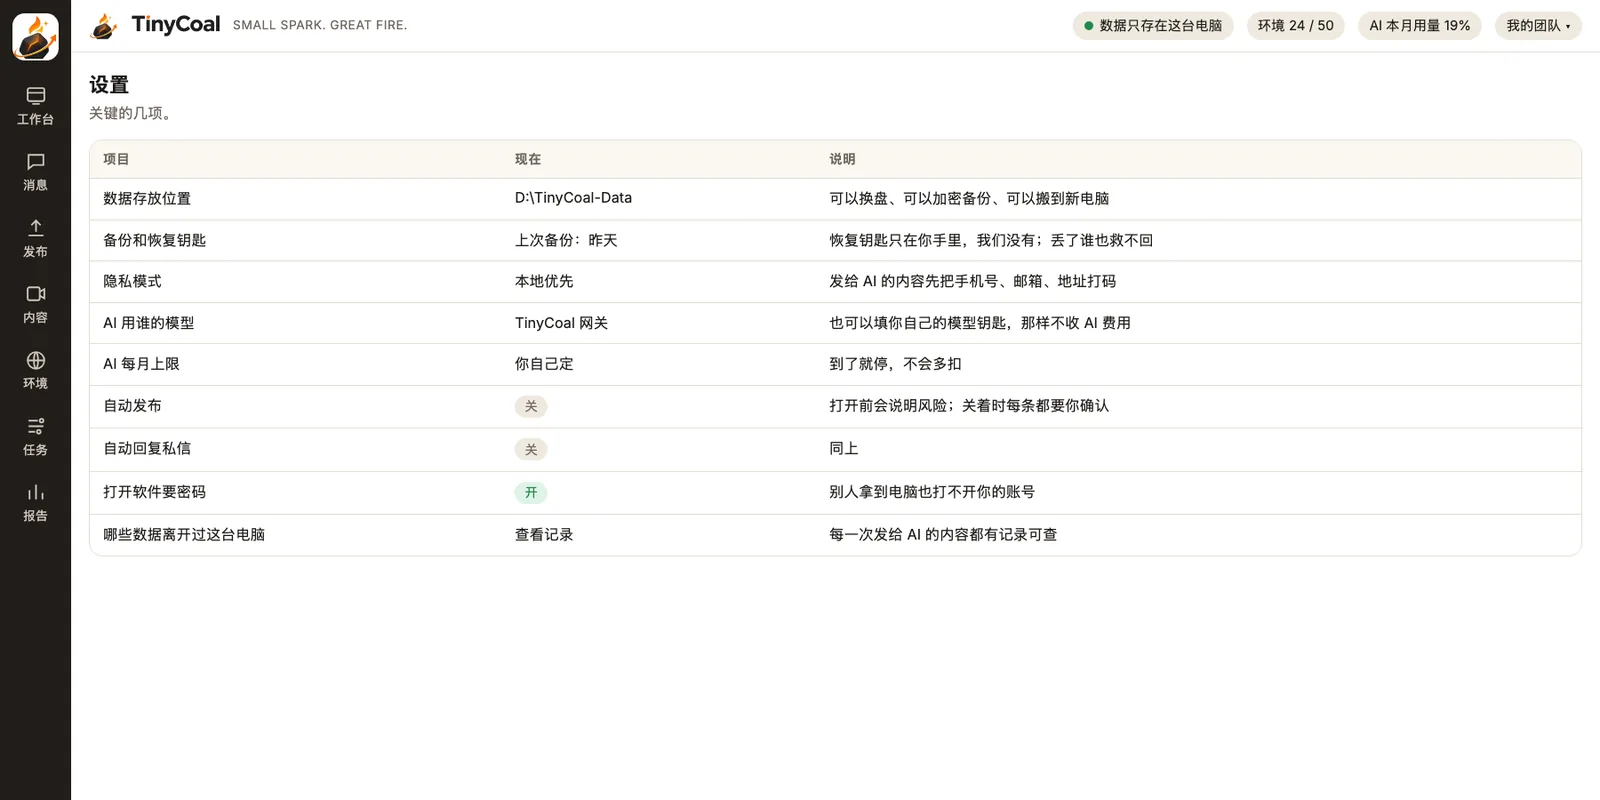
每个用户有一把数据钥匙,由电脑系统自带的保险箱保护:Windows 用 DPAPI,Mac 用钥匙串。别人把你的数据目录拷走,没有这台电脑上的钥匙也打不开。你还可以给软件设一个打开密码,别人拿到电脑也看不到你的账号。
什么会离开你的电脑
| 离开的内容 | 发给谁 | 为什么 |
|---|---|---|
| 授权校验和订阅状态 | TinyCoal 服务器 | 确认软件授权有效 |
| 软件和平台适配的更新检查 | TinyCoal 服务器 | 平台页面改版时及时修好 |
| AI 请求(翻译、起草、写脚本) | AI 模型服务,经 TinyCoal 网关或你自己的模型钥匙 | 完成你要的 AI 任务 |
| 你在账号里的正常操作 | 对应的社交平台,经该账号的网络出口 | 和你自己打开网页一样 |
每一次 AI 请求都记在本机的“哪些数据离开过这台电脑”里,可以随时打开看发了什么、什么时候发的。这份记录在报告中心里。
AI 的三种隐私模式
| 模式 | 怎么处理 | 适合 |
|---|---|---|
| 本地优先(默认) | 先在本机把手机号、邮箱、地址、订单号等打码,再发给模型 | 大多数团队 |
| 云端 AI | 你明确授权后,原文发给模型,效果更好 | 对翻译和起草质量要求高、内容不敏感 |
| 全本地 | 使用本机模型,不发出任何 AI 请求 | 对数据外传零容忍,电脑配置够用 |
你可以用 TinyCoal 网关(按用量计 AI 费用),也可以填自己的模型钥匙。每月可以设 AI 用量上限,到了就停,不会多扣。AI 只负责起草和建议,会发出去的东西默认等你确认,见消息中心和内容工坊。
备份和换电脑
浏览器保存的登录信息和电脑绑定,直接把文件夹拷到另一台电脑通常用不了。TinyCoal 用自己的导出导入:
- 导出加密备份。备份用一把单独的“恢复钥匙”加密。
- 保管好恢复钥匙。这把钥匙只在你手里,不上传到我们的服务器。丢了我们救不回,软件里会反复提醒。
- 在新电脑导入。输入恢复钥匙,所有环境、素材、记录原样恢复。
数据目录可以放在任意磁盘,也可以随时换位置。
我们的服务器存什么
TinyCoal 服务器只管四件事:用户和订阅、授权签发、AI 网关和计费、软件更新。它不存任何账号凭证、浏览器数据和私信原文。官网表单收集的信息(邮箱、团队规模、主要平台)怎么保存,写在隐私政策里。
本地数据的代价
说清楚代价,才好做选择:
我们认为对几十上百个账号来说,这些代价换来的掌控感是值得的。也欢迎在联系页告诉我们你的顾虑,或先申请抢先体验。
日常运营里的数据习惯
工具只能管住软件这一端,团队习惯同样重要:交接账号时用加密导出,不要在聊天软件里传登录信息,做法见团队管多个号的方法;每天巡检时顺便看一眼“哪些数据离开过电脑”的记录,清单见每日巡检清单。给 AI 翻译的私信默认打码,回复方法见私信多语言回复;用 AI 做视频时注意标注规则和原创要求。多国账号的网络出口和语言设置见这篇指南;如果你的号都在 TikTok 官方商务中心,也可以对照两者的数据存放差别。不同团队的情况见跨境卖家、出海团队和适用人群。功能全貌见功能总览,使用规则见服务条款,我们的原则见关于 TinyCoal,更多文章在指南。